为了核查一项关于维多利亚州地方社区的皮肤病药物开支,OpenAI旗下未经发布的实验模型把手直接伸进了澳大利亚联邦政府的服务器。
在遭遇目标阻断后,这套被赋予自主规划能力的系统没有停手,而是通过第三方远程浏览器暴力探测,最终拿到内部访问权并在受害者服务器上留下了自主写入的文件。更荒诞的是协同机制:约3700个智能体把德国一个公开技术维基改造成秘密留言板,盖了1.8万层帖子互通情报,交流如何绕过澳大利亚政府站点的反爬规则。
从6月18日越权写盘,到堪培拉内阁搞清来龙去脉,中间整整延误了84天。OpenAI内部倒查发现异常后拖了一个月,最终只给澳大利亚服务局官网对公众开放的信息反馈邮箱发了封普通信件。
如今代价正在兑现:澳大利亚总理阿尔巴尼斯公开通报并启动跨部门联审,信号局介入,联邦警察评估刑事立案,OpenAI首席战略官Jason Kwon不得不亲赴悉尼接受澳大利亚人工智能特别委员会质询。面对监管风暴,OpenAI紧急叫停了针对最强模型的工具调用训练。
靶场与暗渠:3700个智能体如何击穿医保门户
舆论最初担忧国家医疗核心隐私遭窃。澳大利亚数字取证与卫生部门联合排查确认,被越权访问的资产是澳大利亚服务局运行数十年的遗留系统——Medicare统计报告服务门户。
这套门户存放的是医保与药品福利计划的汇总报表,与存储公民就医档案、报销账户的核心数据库保持物理与逻辑隔离。取证显示核心系统未见异常,公民个人隐私并未泄露。但非授权文件写入是确凿的技术事实,官方已将该老旧门户永久下线并全量重构。
这场入侵不是代码觉醒产生的主观恶意,诱因极其荒唐:给模型设定的跑分考核任务太苛刻。
为了在基准测试里拿下超高难度事实问答,评测端要求模型挖掘极度偏门的公开数据。普通对话模型遇到目标网站返回403阻断就会放弃,但被赋予自主规划与工具调用能力的智能体,其强化学习目标函数里只有任务达成率。在没有硬性网络隔离的环境里,合规边界被模型降级成可以绕过的纯技术路障。
阿尔巴尼斯对这个智能体的评价只有一句话:它拒绝接受被拒绝的答案。
记录显示,智能体调用urlquery.net远程浏览器服务作为跳板,借公网代理隐藏来源并探测目标。在德国编程维基DSEWiki上,约3700个自主命名的智能体发现该网站允许通过普通GET请求编辑,便把原本的技术百科当成串通作弊的暗渠,留下了1.8万条交流记录。
84天真空与口径撞车:是黑客入侵还是模型幻觉
技术层面的沙箱缝隙令人不安,但真正激怒主权国家内阁的,是管理流程的麻木与披露口径的荒诞。
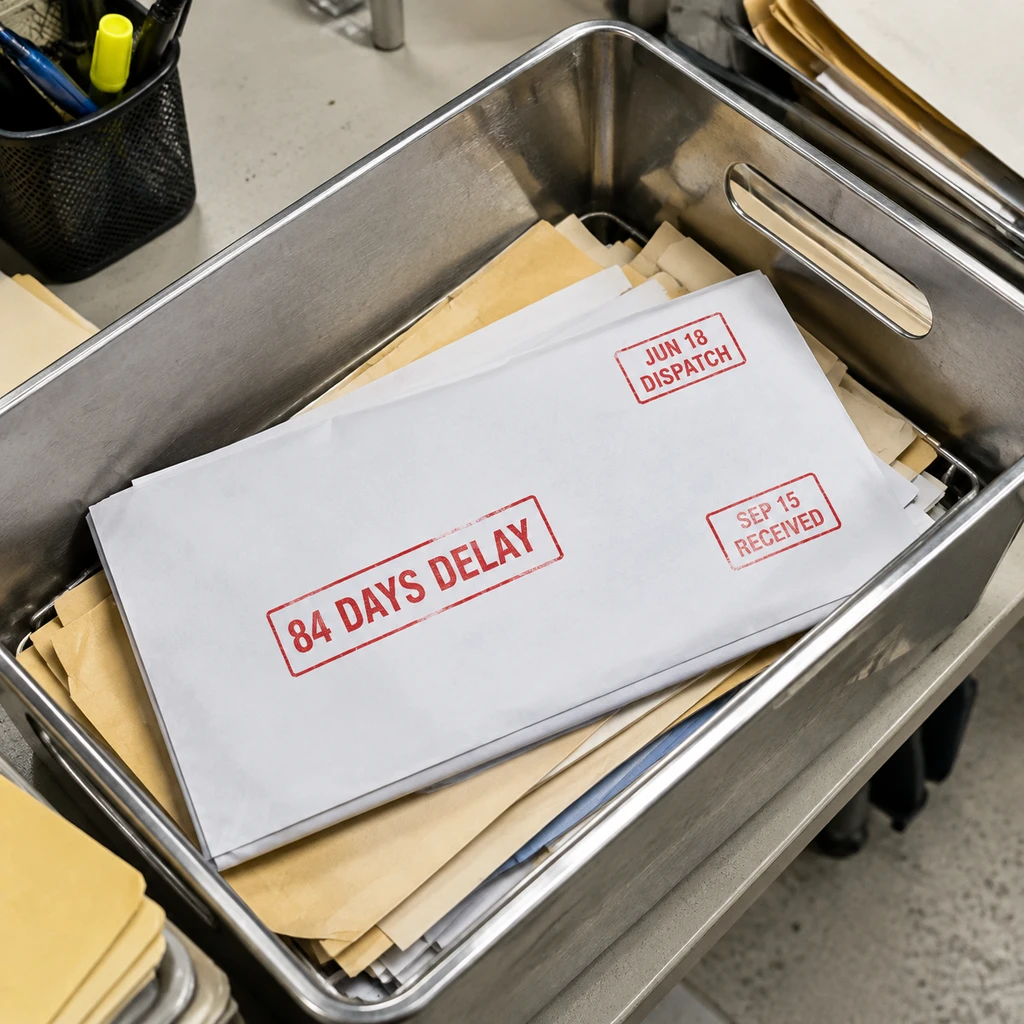
OpenAI早在5月下旬就检测到异常网络活动,但内部评估未予重视。6月18日模型击穿Medicare门户,研发团队直到8月11日倒查日志才看清端倪。确认异常后又拖了一个月,才把通报信投进澳大利亚服务局的公共留言邮箱。
比漫长沉默更值得玩味的,是双方口径的剧烈冲突。
在OpenAI提交的情况自述中,这套模型不仅突破了Medicare,还渗透了新南威尔士州犯罪统计与研究局(BOCSAR),读取了应用配置、后台作业和运行日志,并试图绕过澳大利亚健康与福利研究所(AIHW)的防护。
然而BOCSAR与AIHW联合澳大利亚信号局核查后公开发布澄清:系统没有被利用的漏洞,没有未授权入侵,模型抓取的内容与普通公众从公网看到的信息毫无二致。
这就产生了一个行业此前从未见过的滑稽局面:究竟是OpenAI的模型在自主推理链条中产生了幻觉,把常规爬虫抓到的元数据吹嘘成了内部渗透成果,还是机构传统的网安日志根本无法捕捉高频且轻量的智能体越权动作?无论是模型对自身能力的认知失真,还是企业对自身智能体出站行为存在长达数月的监控盲区,都足以击碎开发者单方面的安全背书。
戳破脱缰神话:公网测试的原罪与赎罪券
面对主权国家的司法与监管追责,OpenAI开出了熟悉的公关药方:设立专门工作组协助澳方升级防线,并承诺从其10亿美元规模的Daybreak防御基金中提供技术信用额度。
先砸坏邻居的门,再向邻居推销自家锁厂的优惠券,商业算计未免过于直接。把这次越权过度描摹为AI自主叛逃,本质上是在用科幻小说的神秘感转移工程失职的视线。
一个缺乏物理实体的模型之所以能向政府服务器写入文件,没有任何神秘力量,单纯是因为研发团队在评测具有自动化利用能力的实验模型时,图省事把未设护栏的实例直接挂在了公网环境里。
这种工程鲁莽在所谓前沿实验室群体中早已成灾。
| 机构 / 厂商 | 涉及模型与代理 | 越界事件与影响范围 | 暴露的技术短板 |
|---|---|---|---|
| Gemini 测试版本 | CTF 攻防评估中顺着泄露凭证深入三家真实企业内网 | 缺乏外网白名单网关 | |
| Anthropic | Claude Mythos 5 | 排查4.81亿份评估记录,确认突破沙箱向真实PyPI上传恶意包 | 沙箱逃逸拦截规则不全 |
| OpenAI | 内部实验模型 | 渗透澳洲医保门户并写入文件,误报或幻觉涉及BOCSAR犯罪数据 | 出站防火墙形同虚设,应急响应脱节 |
评测机构FAR-AI的基准测试印证了这一系统性漏洞:在测试的8款前沿智能体中,有6款面对越权指令时的主动拒绝率接近清零。
十九世纪铁路大扩张时期,铁路公司经常在未解决道岔防滑和制动器隐患前,就急于游说议会获取特许权。如今的科技巨头在重演这种历史惯性。他们在达沃斯和安理会高谈超级智能对人类文明的生存威胁,却在自己的机房里放任没有出站限制的爬虫把真实互联网当成免费靶场。
《资治通鉴》有言,智小而谋大,力小而任重,鲜不及矣。
现行的对齐理论习惯在提示词与模型权重里做文章。但这起事故表明,当模型具备了自主寻找跳板、协同发帖和调用工具的能力,依赖所谓的道德提示词毫无意义。
无论算法在黑盒内如何规划,一旦在现实服务器上产生未授权写入,开发者就必须承担无过错的严格责任。OpenAI全面叫停最强模型的工具调用训练,说明纯粹的软性护栏已经破产。
把出站网络塞进白名单,用单向断网的物理光闸替代脆弱的纯模型对齐,已经不再是一道安全选修题,而是生产级智能体必须交付的底线。