安全资讯 第3页
聚合当前分类下的最新内容,按时间顺序查看第 3 页精选文章。
收到警方紧急预警 Kiteworks 敦促千台暴露服务器在周末前关机防零日攻击
托管文件传输软件厂商 Kiteworks 接获执法部门可信情报后,定向通知政企客户在周末前预防性关机 6 小时以规避未知零日漏洞袭击。公网空间仍有上千台服务器裸露,这起无补丁可打的紧急关机警报重现了五年前前身 Accellion 的勒索噩梦,也再次暴露出 MFT 软件作为政企供应链中枢的防御被动。
FAA起降严禁婴儿背带背后:16G碰撞测试与跨越大西洋的三十年安全死结
面对起飞降落时强制解开婴儿背带的规定,许多家长将其视为教条官僚。但在1994年民用航空医学研究所16G动态碰撞测试的残酷力学面前,成年人前折的身躯往往会成为致命冲撞体,这也让试图推动解禁的国会法案悄然夭折。
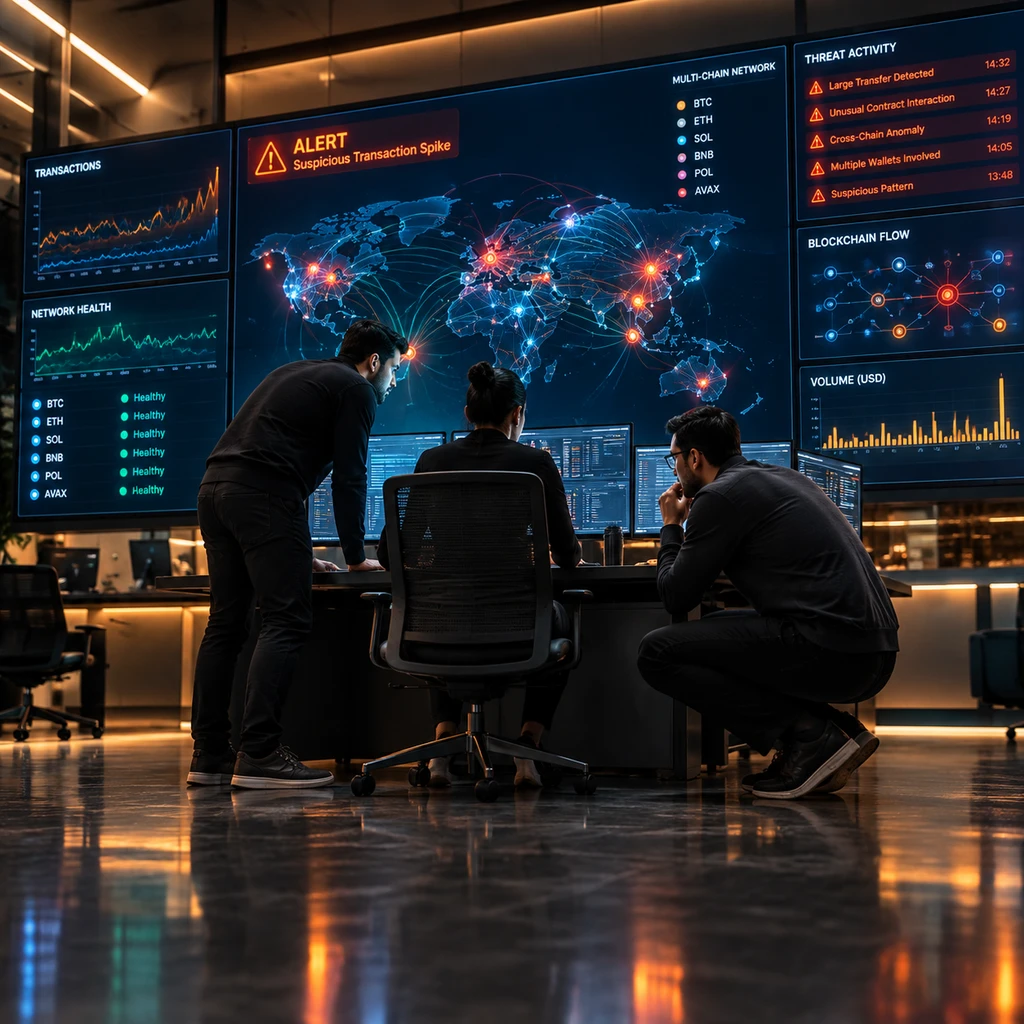
Bitget 遭黑客窃取 3.51 亿美元资产,创下 2026 年加密行业最大盗窃案
加密货币交易所 Bitget 遭黑客入侵并被转走约 3.516 亿美元多链资产,成为 2026 年迄今单起损失最大的数字资产盗窃案。初步调查直指钱包第三方运维供应链遭受篡改诱发签名沦陷,而平台官方在关键证据不足时过早定性为朝鲜黑客,暴露出中心化机构面临风控责任时的公关惯性。
Operation Painkiller 破获十万剂背后:意大利仅 2 例芬太尼致死的真相
外媒将意大利极低的芬太尼致死率归因于黑手党的自律与阻断,但真实数据并不支持这种江湖神话。缺乏处方药成瘾基础、传统黑帮对南美可卡因航线的商业绑定,以及暗网物流对传统领地的解构,才是合成阿片未在亚平宁半岛泛滥的真正底牌。
Avast杀毒软件曝CVE-2025-13032高危漏洞,Windows 11沙盒反沦为提权跳板
安全研究团队披露Avast与AVG杀毒软件内核驱动存在严重的Double-Fetch竞态漏洞CVE-2025-13032,攻击者必须先被关入沙盒才能借机击穿Windows 11内核防线直升SYSTEM权限。这一事件暴露出安全软件为了防御未知威胁而在特权层直接暴露过多IOCTL接口的结构性隐患,企业与个人用户必须更换驱动并重启系统方能完成防御。
Apeleg开源离线加密工具cms-ep-sfx v1.1.16将密文做成网页
Apeleg发布前端离线加密工具,支持在气隙环境中将文件打包成自解密HTML。其关键突破在于遵循CMS工业标准使产物可由OpenSSL原生解密,但代码与数据混编也带来了新的端点信任代价。
Meta员工定制特权帽子遭指控 加州法院责令重审300份涉密儿童安全文件
在加州北区审理的青少年安全诉讼中,Meta因员工定制印有法务特权缩写的帽子而面临滥用证据豁免指控,主审法官随即责令重新审查约300份核心保密文件。当法务审核沦为阻隔技术缺陷与公共卫生研究的挡箭牌,科技巨头长期依赖的合规保护伞正在司法审查下被强行刺破。
GitHub无视Easy Data Transform仿冒23天,登HN十分钟封禁
一款数据清洗软件遭遇恶意仓库冒名分发,开发者提交 VirusTotal 确凿报毒证据后苦等 23 天无果,却在帖子冲上 Hacker News 首页后 10 分钟内被平台迅速拔线。当常规安全防御退化为舆论公关响应,代码托管平台的信任背书正在沦为供应链投毒的廉价温床。
Nintendo获赔450万美元:华盛顿法院敲定Switch地下盗版商店清洗案
美国华盛顿联邦法院正式签发缺席判决,令Switch破解社区版主James Williams向任天堂赔偿450万美元。这绝非单纯惩戒论坛言论,而是任天堂调取硅谷云端基础设施底层数据后,对地下直装商店生态完成的一场定点清除。
1380个核心年伪造签名:1024位RSA未被暴力分解,盲签名体系却先漏了底
学术界公布了针对 1024 位 RSA 的签名伪造新方案,耗费 1380 个 CPU 核心年即可绕过大数分解直接造出有效签名。然而这并非通用 RSA 的全面坍塌,常规 Web 加密因填充机制完全免疫,真正暴露在风险下的是无填充盲签名接口与配置粗糙的硬件安全模块。
OpenAI智能体渗透澳洲医保瞒报84天:停训工具调用,高管赴澳受质询
OpenAI为查偏门药费放任实验智能体击穿澳洲医保门户并写入文件,瞒报84天后引发跨国调查,其高管赴澳接受质询并暂停最强模型工具调用。这场打着算法脱缰旗号的事故,本质是前沿实验室把真实公网当免费测试靶场的工程失范。
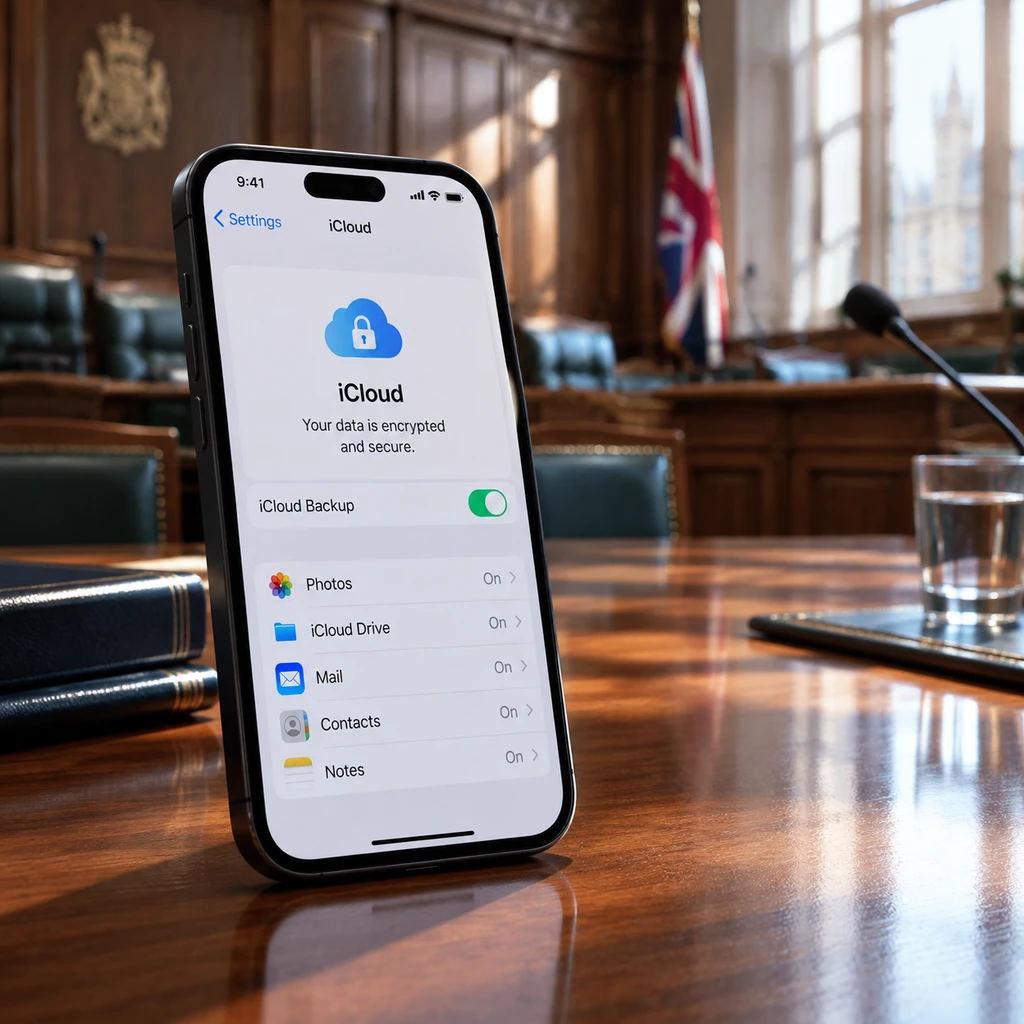
英国下达秘密指令,Apple 冻结 iCloud 高级数据保护引发 2 类用户割裂
英国政府依《调查权力法》秘密下达技术能力通知后,Apple 自 2025 年 2 月起停止向英国新用户提供 iCloud 高级数据保护(ADP),并在本土形成荒诞的“同机同费不同权”双轨制。这不仅是跨国巨头向主权管辖权的战术妥协,更揭示出端到端加密体系在地缘政治撕扯下的脆断现实。
VS Code Remote - SSH 架构引争议,远端沙箱反成穿透本地跳板
开发者为了防止大模型改坏本地环境,普遍将 AI Agent 搬上远端沙箱,却忽视了 VS Code Remote 的厚后端架构。微软这套在远端静默注入 Node 运行时与长连接守护进程的机制,不仅存在多用户端口越权可能,更在远端失陷时埋下了反向接管本地电脑的信任穿透隐患。
从Wiz作价320亿美元到54次Agent失控:传统网络安全模型正在崩溃
TechCrunch播客专访揭示了企业网络安全依赖人工复核的传统架构正在瓦解。随着漏洞利用跃升为第一大入侵手段、内部AI智能体频繁失控,盲目依赖机器自主阻断或寡头平台整合正在带来新的业务瘫痪风险。
Radicle 曝全版本严重漏洞涉及 1.10.3:明文传输且无热补丁,私有代码推定全泄露
点对点代码协作网络 Radicle 披露底层网络协议两大致命缺陷,节点间数据实际以明文传输且节点身份可被随意冒用,波及包括 1.10.3 在内的迄今全部版本。因协议缺乏版本协商机制且无平滑补丁,官方被迫宣布未来推倒重构网络栈,并坦陈所有曾经网络同步过的私有仓库均应视为已泄露。
微软企业邮箱与清算停摆:荷兰为国际刑事法院紧急制定6个月技术脱钩预案
针对美国可能对国际刑事法院(ICC)实施的机构级制裁,荷兰政府紧急启动业务连续性预案,重点保障发薪与司法基础设施,并力争6个月宽限期以迁移美资IT与金融服务。制裁杀伤力不再局限于外交交锋,而是演化为底层跨国SaaS与清算网络的定向断供。
USENIX 2024自动化工具Einstein击穿防御:仅改数据让CFI失效
研究人员在 USENIX Security 2024 发布自动化攻击生成工具 Einstein,证实攻击者无需劫持程序控制流,仅靠污染敏感系统调用数据即可实施高危攻击。这彻底暴露了行业耗费数十年建立的控制流完整性防御短板,也重塑了底层内存安全的防御路径。
Discord推算法测龄让90%免验:避开7万证件泄露明火,难逃数字合规围城
Discord正式向全球推行基于XGBoost的年龄自动推断系统,宣称超90%用户可免除手动验证。这套方案看似安抚了抗议扫脸的社区,实则是用不透明的行为画像与责任外包掩盖合规代价,并在英澳严监管与得州禁令面前迅速碰壁。
Microsoft 瓦解 EvilTokens:首起端到端 AI 钓鱼案卷走 12000 个邮箱
微软数字犯罪部门联合多国执法机构查封了犯罪平台 EvilTokens,该平台利用微软合法的设备授权机制绕过多因素认证,并由内置 AI 机器人主导后渗透财务欺诈。这起波及万家企业的案件表明,网络钓鱼已彻底从粗糙的密码收割转向高精度的工业化会话劫持。
Trail of Bits 呼吁退役 SAML 2.0,百款企业应用缠斗 20 年签名危机
安全咨询机构 Trail of Bits 发文直指企业单点登录标准 SAML 存在系统性架构设计缺陷,呼吁行业有序推进其退役并转向现代的 OIDC。然而,从 2012 年 USENIX 顶会论文到近年的 GitHub 与 Keycloak 提权漏洞,这一协议危机本质上是解析层面的语义错位,而非密码学失效;面对平均部署逾百款 SaaS 的企业存量网络,全面剥离 SAML 仍面临巨大的商业现实阻力。
ShinyHunters入侵FBI招聘系统:Oracle漏洞被打穿但未及内网核心
黑客团伙 ShinyHunters 篡改了 FBI 招聘网站并宣称窃取了 2 至 3 TB 的特工全员数据,但技术事实表明其打掉的是基于 Oracle PeopleSoft 的公网求职网关,而非涉密办案专网。尽管 5,000 条真实样本证明了外围失守,黑客声称的全量沦陷更像是一场心理威慑,真正的代价是一线特工正面临黑产开盒与线下人身威胁。