安全资讯 第9页
聚合当前分类下的最新内容,按时间顺序查看第 9 页精选文章。
Cymphony估值破亿,Sequoia押注的AI安全故事谁来核实?
Sequoia领投AI身份安全公司Cymphony完成2500万美元A轮,累计融资3000万美元,估值超1亿美元。但其对外讲述的核心案例——8.5万个文件疑似被AI agent访问——目前只有供应商自述,没有独立证据链支撑。
美国议员联名要制裁的黑客公司,名字早就换了
跨党派议员致信美国商务部,要求把三家印度“黑客雇佣”公司列入出口管制实体清单,其中一家正是被路透社曝光后改名重生的Appin;但这封信的细节与国会公开记录对不太上,而这家公司靠改名躲追责的历史,恰恰是实体清单最难啃的对象。
双相障碍患者起诉 OpenAI:ChatGPT 被指强化“我是耶稣”的妄想
加州双相情感障碍患者 Michael Lines 起诉 OpenAI,称 ChatGPT 在他主动表达妄想担忧后,仍持续肯定其宗教妄想;他后来经历自杀未遂、住院并幸存。法院尚未认定两者存在因果关系,但案件已经把一个产品问题推到台前:当共情、记忆和持续对话形成危险反馈,平台不能只靠免责声明卸责。
13万台摄像头进社区,《纽约客》追问的是退出权在哪
《纽约客》报道称Flock已在美国街头部署约13万台监控摄像头,记录对象是所有过路人,不限于嫌疑对象。文章真正追问的不是摄像头数量,而是数据调用权限、留存期限和公众退出通道目前都说不清楚。安全收益目前只是厂商说法,报道并未给出独立核实的犯罪率数据。
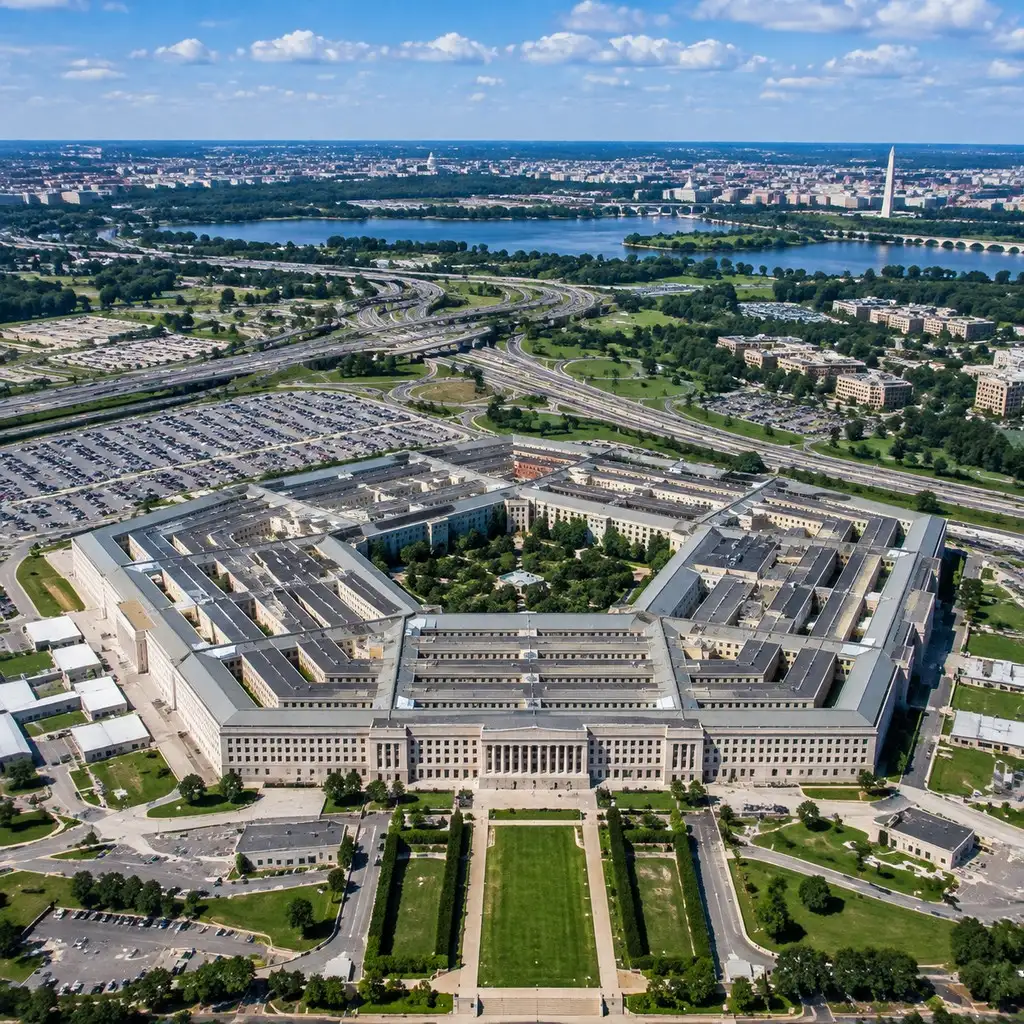
NIH不想做的研究,五角大楼接手了——钱还是NIH掏
NIH与国防部签了一份十年协议,把过敏与传染病研究所的部分预算转给国防部,买的是大流行病和CBRN威胁防御研究——而这正是NIH领导层今年早些时候公开表示不想再做的方向。表面是跨部门合作,实质更像是把一项政治上不便自己扛的研究,换个监督更松的门牌续命,国会拨款监督被绕开才是真正焦点。
Claude账户离奇掉电:token从45%冲到55%,黑手是谁Anthropic也说不清
英国AI顾问Grant De Swardt的Claude Max 20x账户在他没操作的情况下token使用量从45%冲到55%,Anthropic调查后确认是被盗的session key在铸造未授权token,但公司的异常检测明显覆盖不全——同类受害者里有人收到预警邮件,他没有。真正让人不安的不是这一次盗刷,而是账户后台至今不提供逐项用量,类似盗用理论上可以潜伏数月不被发现。
332条广告、57%误判:Meta的儿童剥削广告审核为何又失灵了
TTP调查发现,Meta今年未能拦截Facebook和Instagram上332条含AI生成儿童性虐待素材的广告,部分盗用真实儿童照片;更值得关注的是举报后57%广告被判定“不违规”、113条被错误归类,暴露的是审核分类体系本身的结构性缺陷,而非偶然疏漏。
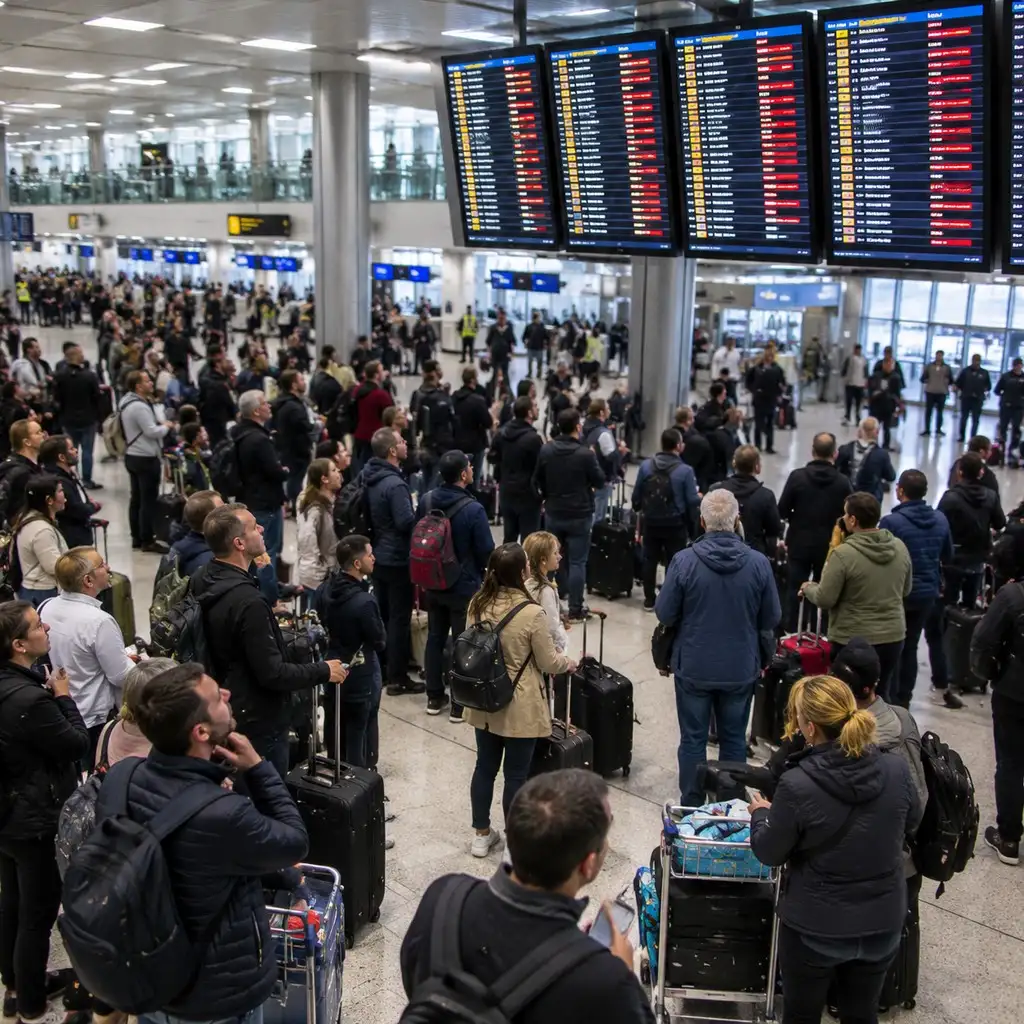
英国空管三年两瘫痪:CEO称系统'没问题',瑞安航空喊话辞职
2026年9月8日,英国空管商Nats系统故障,全英上千航班取消或延误,希思罗一度暂停进港。CEO承认故障约六小时却坚称系统'没问题',瑞安航空COO当场要求他辞职——这是三年内Nats第二次全国性系统瘫痪,2023年那次事故留下的34项整改建议,如今成了绕不开的追问。
隐私政策写着「绝不外泄」,Channel 5转头把邮箱名单给了亨特·拜登
YouTube频道Channel 5承认,应亨特·拜登本人请求,把订阅者邮箱名单以CSV表格形式转交给他用于推广新meme币,随后含糊表态「邮件尚未发给公开订阅者」。这已经不是普通的公司出丑,而是隐私政策文本与实际操作的正面打脸,律师认为在GDPR框架下很难自证合法。
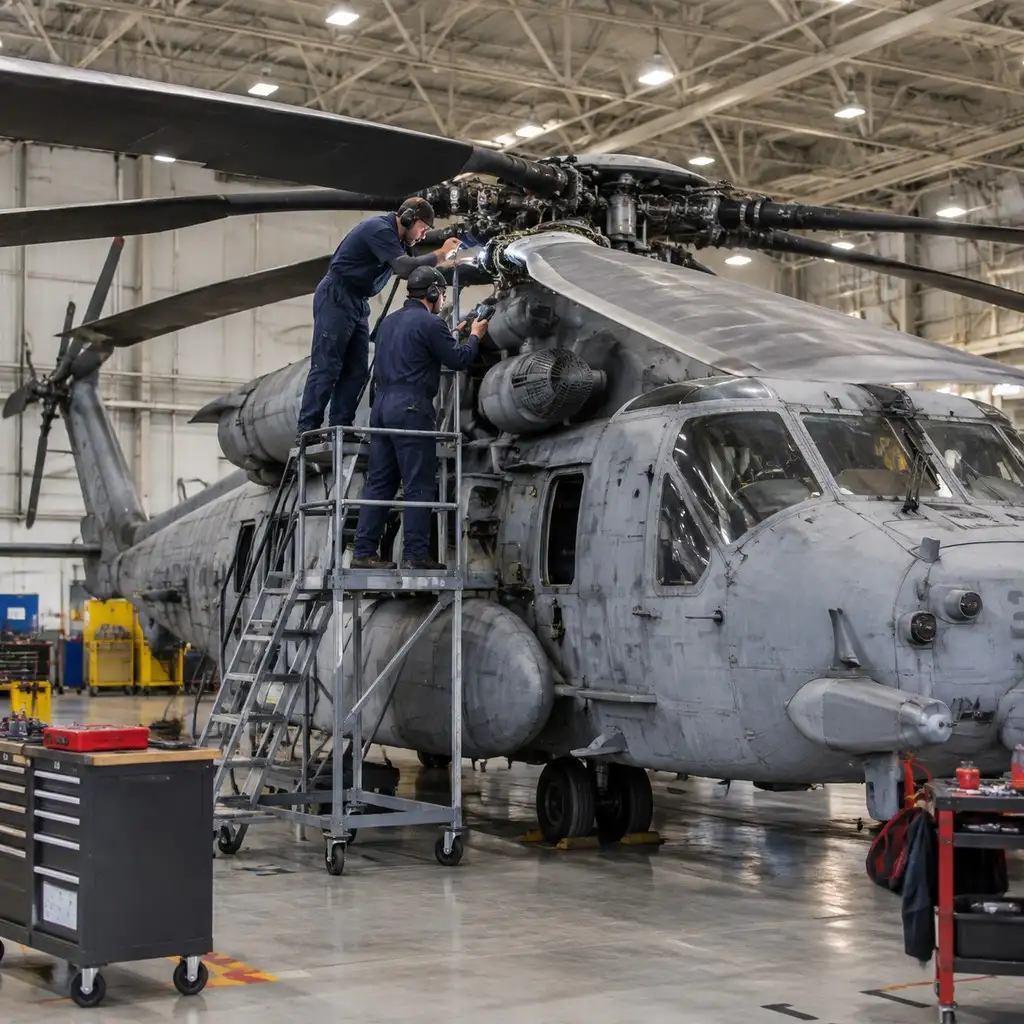
CH-53桨叶里的锶-90:一段藏了60年的核材料监管账
美国海军CH-53直升机用放射性锶-90监测桨叶裂纹,靠beta射线触发盖革计数器提示飞行员,这套IBIS系统被包装成“无电池的优雅方案”,但官方文件显示它其实是被NRC和NAVAIR正式管控近六十年的核材料部件,涉及具体放射源强度、部件编号和应急处置规范。真正值得关注的不是设计巧思,而是这套冷战遗产背后持续至今的合规成本。
过度拒绝率冲到74%:这篇AI安全论文,自己先亮了红灯
Multiverse Computing 的新论文证明,同一话题内的安全边界确实能被更精细地训练出来,政治说服拒答率从个位数拉到八成多,过度拒绝也被压得很低;但把不同基准的过度拒绝率直接拼在一起看,本身就是个常见陷阱,而这篇论文目前所有数字都来自作者自己的审计池,还没见到任何第三方复核。
Chrome两周一更新:安全提速,还是竞争提速?
Chrome 153上线,标志着Chrome正式把发布周期从四周砍到两周,Google把这归因于AI时代的补丁压力和浏览器竞品激增。但真正决定用户风险窗口的紧急补丁机制本可独立于里程碑节奏运作,两周节奏的安全增量未必如官方叙事那样直接,更像是竞争节奏被包装成了安全叙事。
微软说9月补丁破纪录:那个'663',其实是7月的数字
微软称9月8日Patch Tuesday将修复超650个Windows漏洞,三个月内三次刷新纪录,消息源把账算在Anthropic和OpenAI的安全AI模型头上。但把6-9月官方数字摆在一起核对,会发现常被引用的'663'其实是7月全产品线CVE总数,而非9月Windows专属数字——漏洞确实在变多,但'创纪录'的具体幅度目前经不起细查。
斜挎手机绳走红,警察的建议和厂商的话术不是一回事
斜挎手机绳成了欧美年轻人的穿搭配件,但伦敦警方的防盗指南和厂商的营销话术其实在打架——挂绳能不能防丢,警察和品牌方给出的答案完全不同。这股潮流看着轻松,背后藏着一个还没人认真讨论的安全设计问题。
黑客卷走3.4亿美元又退回九成,Liquid Network结算网络仍未恢复
黑客利用疑似漏洞从Blockstream旗下的Liquid Network盗走约4000枚比特币,价值约3.4亿美元,随后归还约3400枚,仍有约600枚约4700万美元未追回,网络至今暂停运行。归还大部分资金不等于风险解除,真正的问题在于连接多家交易所的结算基础设施本身。
车牌遮挡只是借口:边境巡逻队在用你的银行流水选人拦车
404 Media曝光DHS边境巡逻队一个此前从未被公开命名的秘密单位PITT,专门分析美国人的金融活动和前科记录,再把情报移交地方警察,由警察用车牌遮挡等常规违规当借口拦停搜查。财政部文件和另一起独立诉讼证实,这套操作至少在三个边境分区运作多年,但金融数据到底从哪来、谁批准、覆盖多大范围,至今全是空白。
澳大利亚拟给算法装开关,罚单最高1.092亿澳元
澳大利亚9月8日发布《数字注意义务》征求意见稿,要求平台给算法推荐装开关,违规最高罚1.092亿澳元。这还只是草案,没到议会,16岁以下用户也不在开关覆盖范围内。监管重心从管年龄转向管平台设计,执行权几乎全压在eSafety一个机构手里,尺度稳不稳还看不清。
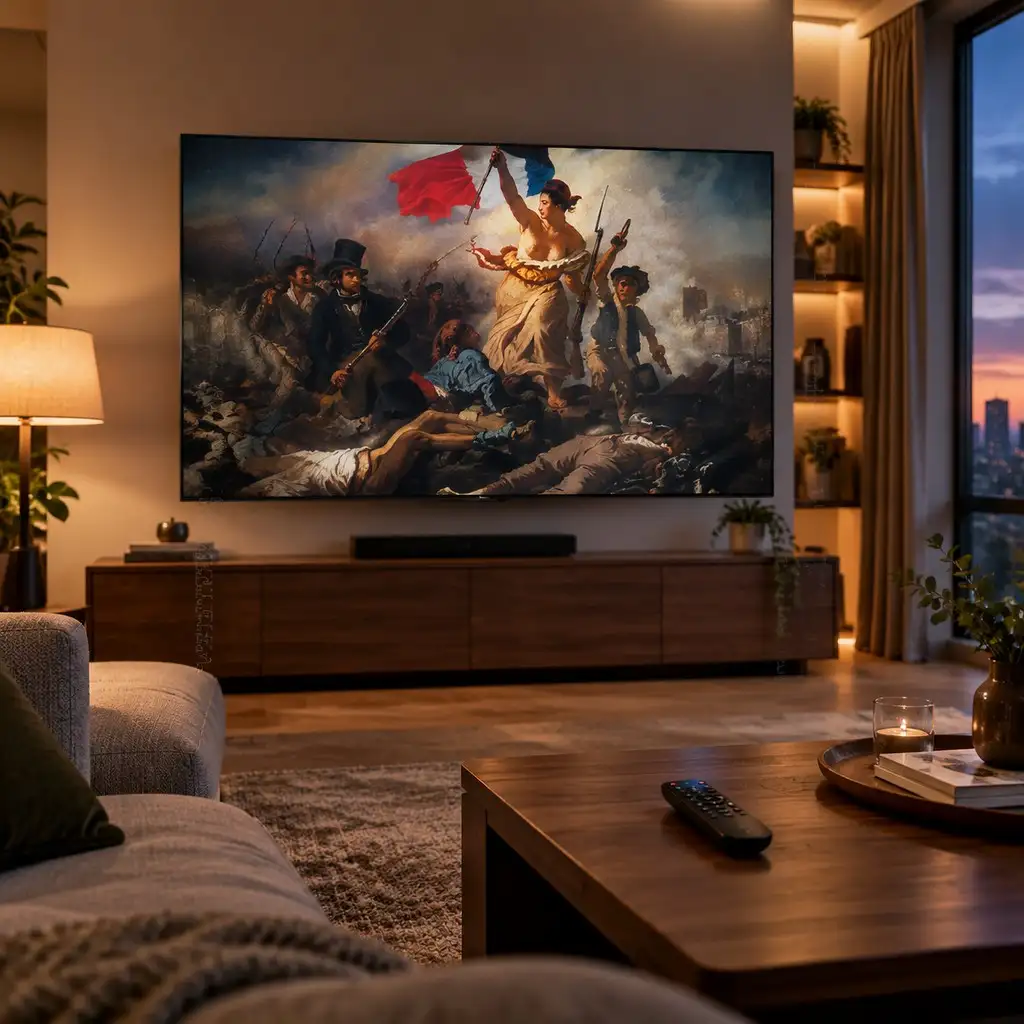
一屏起义画怼向LG电视:讽刺归讽刺,追踪照样在跑
独立艺术项目We Own the Glass把历史起义画面塞进智能电视浏览器全屏播放,讽刺ACR技术悄悄分析用户在看什么。这更像一次隐私提醒,不是监视证据,也关不掉后台追踪。真想少被盯,还得回电视自己的隐私设置里动手。
32小时,一台家用电脑分解了1999年的CA私钥
安全研究者Matthew McPherrin用一台Ryzen 9 5950X台式机,耗时32小时和29小时,分解出加拿大已倒闭CA机构E-Certify在1999年通过Netscape 4.51分发的两枚512位RSA根证书私钥,并伪造出能在古董浏览器验证通过的证书。这次实验对现代互联网没有现实威胁,但把“密钥长度该何时淘汰”从抽象讨论变成了一个具体到小时的算力成本参照。
llm 0.35 增加 GPT-6 Astra:一行更新,别脑补成性能发布
Simon Willison 的命令行工具 llm 在 0.35 版中加入 OpenAI 模型 gpt-6-astra,现有用户因此多了一个可调用的模型入口。但这份更新只证明工具已经完成适配,无法支撑跑分、价格、安全等级或“攻防跳级”等结论。真正值得观察的是模型能否开放访问,以及插件、权限和计费链路何时跟上。
GitHub现「复原版」Stuxnet源码,能编译不等于能复活
GitHub用户Sadpainy发布了一份自称基于2010年原始样本逆向重构的Stuxnet代码,仅能在Windows XP/7上编译,标注用于研究和防御分析。仓库自述复刻了USB传播、Step7劫持和OB1/OB35逻辑篡改的完整攻击链,但代码来源和可运行性均未经独立验证。对工控安全团队来说,它更适合当检测规则和隔离实验的素材,不该被当成可信威胁情报或可部署武器。