安全资讯 第20页
聚合当前分类下的最新内容,按时间顺序查看第 20 页精选文章。
AI账号被盗怎么办?流传的自查指南漏了三个坑
TechCrunch给出了ChatGPT、Claude、Perplexity查看和登出可疑会话的操作步骤,但比对官方文档会发现:操作顺序、Perplexity的MFA说法都存疑,而无密码登录设计把安全防线转移到了用户的邮箱和Google账号上。
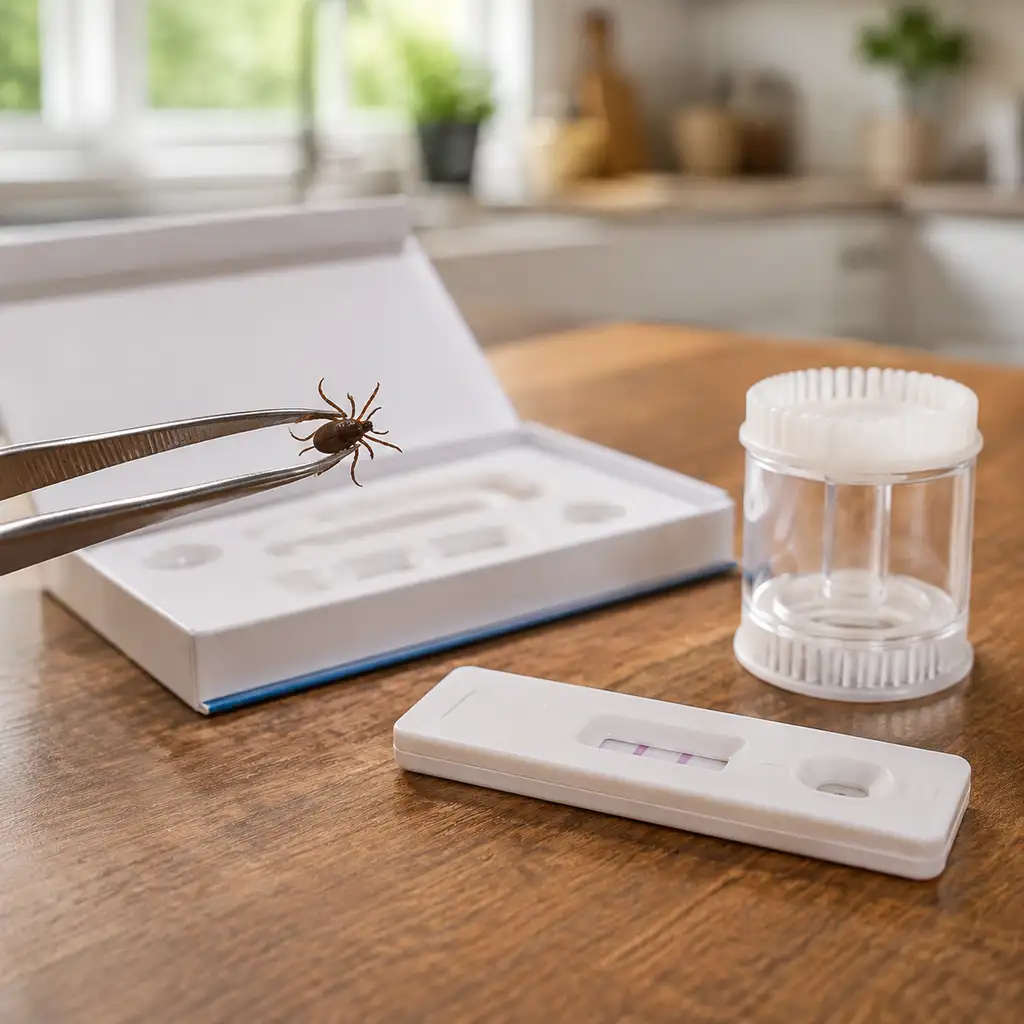
测蜱虫49.99美元,CDC却说别据此吃药
号称全球首款家用蜱虫莱姆病检测试剂盒LymeAlert原计划2025年8月上市,单份49.99美元起,但截至2026年8月官网仍标注仅限预订。更关键的是,它的核心卖点——测完就知道该不该吃抗生素——恰恰是CDC和IDSA明确不建议依据蜱虫检测结果做的事。
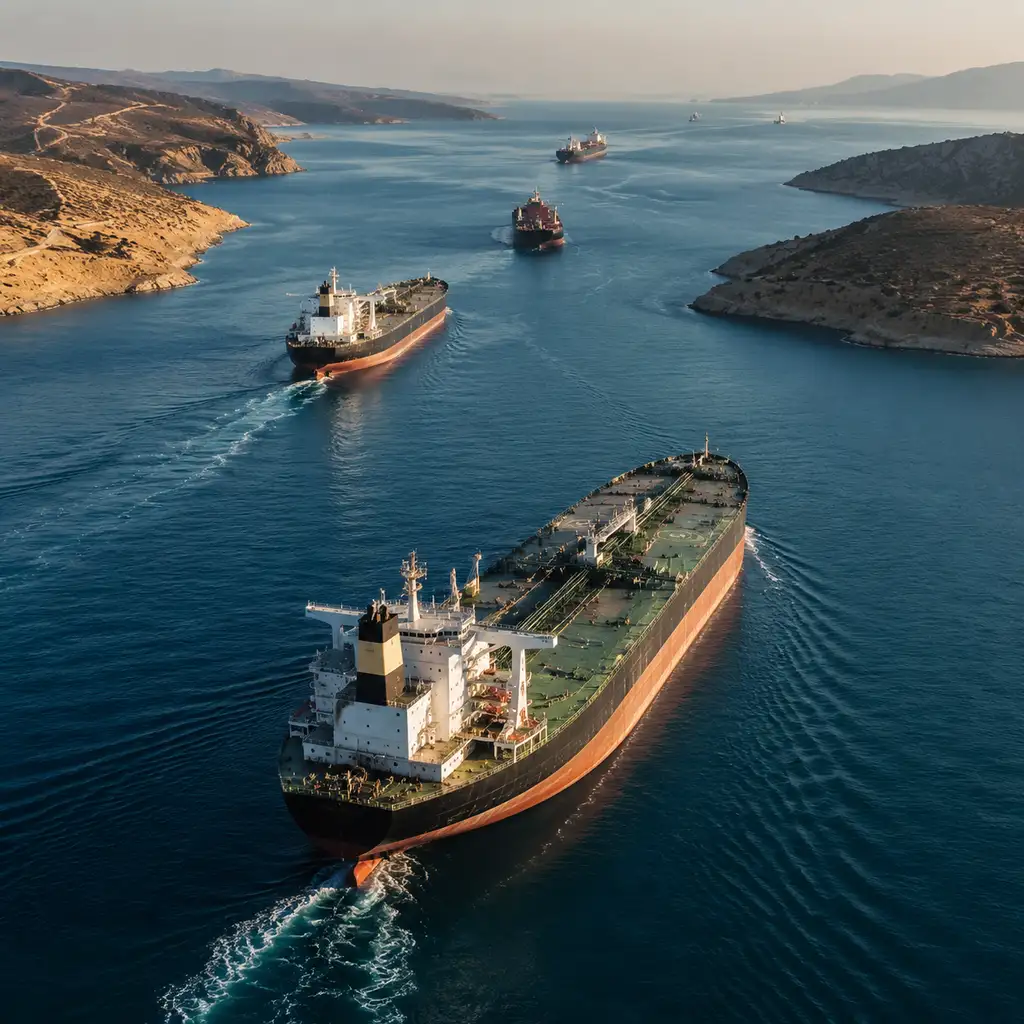
霍尔木兹海峡多了张免费船位图,但它测不出是否封锁
免费网站hormuz.now把霍尔木兹海峡的公开AIS船位实时摊在地图上,抓取瞬间显示472艘油轮、850艘货轮。这只是某一刻的静态快照,不是全天通行量,更测不出封锁与否。能源风险团队和航运调度该把它当趋势线索,不该当决策依据。
《The surprise must-see movie of the summer》:标题给了悬念,摘要没给答案
这条线索来自 The Verge 的 Installer No. 140,但现有摘要只展示了一串内容推荐,没有告诉读者那部“夏日必看电影”究竟是什么。真正的问题不在电影是否值得看,而在 newsletter 的标题、摘要和正文之间出现了信息断层,搜索用户很容易被悬念带进去,却拿不到做判断所需的最小事实。
GCC 用两个版本,才把这个「合法后门」堵了一半
GCC 16和即将发布的GCC 17,两个版本才把C语言嵌套函数长期存在的可执行栈问题往前推进一步:一个解决了不捕获变量的简单场景,另一个用新内置函数让捕获变量的回调也能绕开trampoline。但新方案要求手动改写调用协议、不兼容标准函数指针ABI,目前只能用在自己控制调用双方代码的封闭场景。
不用Pull Request也能过SOC 2审计?Amp把替代方案说清楚了
AI编程工具公司Amp的工程师直接推main、不开PR,但这套流程照样能满足SOC 2要求。关键不是SOC 2允不允许,而是它压根没规定必须用哪种Git流程;Amp用权限、签名提交、全量CI和审计链路替代了人工代码审查。这套模式建立在20人高信任团队的前提上,大公司照搬前先看清自己的风险结构。
一个虚构员工的名字,为何十六年后还能拦住真实的爱尔兰人
2009年,一起伊朗零件走私案里的虚构马甲名字被写进美国出口管制实体清单,十六年未更新;同名的爱尔兰真实公民因此被Nasdaq、DHL、Apple反复标记为受限对象,Nasdaq和DHL补交证件后解除误判,Apple拿到护照和驾照后仍回复“完全匹配”;这暴露的是政府源头数据错误经企业自动化筛查放大、当事人几乎无法申诉的问题。
一份'来自未来'的Anthropic风险报告,真假怎么判断
网上流传一份186页的《Anthropic Risk Report August 2026》PDF,托管在Anthropic自家CDN域名下,内容对标其Responsible Scaling Policy,但发布日期指向未来、检索不到官方独立来源,文中模型代号也和已知命名体系不完全对得上。这事的重点不是报告写了什么,而是这份文件本身经不经得起查。
美国多州水厂遭黑客攻击:伊朗嫌疑坐实几分,归因证据却远不及2023年
美国至少7个州的水务系统7月底以来遭协同网络攻击,情报机构私下认定伊朗革命卫队所为,但特朗普公开否认并暗指明尼苏达州自身问题。对比2023年那次有联合公告加财政部制裁的“标准归因”,这次证据链明显更弱,说明政治表态正在干扰技术判断。
HEIR开源:Google把同态加密的故事讲圆了,数字却没敢亮
Google开源了同态加密编译器HEIR,号称能一键把预训练AI模型转成加密推理,还秀了推荐系统和欺诈检测两个demo。但通篇没有一个延迟数字,也没跟已经商用两三年的Concrete ML、OpenFHE正面比较——这更像一次生态位卡位,而不是同态加密真正“变实用”的证据。
5900端口暴露的Mac,正被植入门罗币矿机
荷兰国家网络安全中心证实,macOS屏幕共享漏洞CVE-2026-65400已被用于真实攻击:攻击者在5900端口对公网开放的系统上绕过认证拿到root权限,植入门罗币矿机。苹果上周已为Tahoe、Sequoia、Sonoma发布补丁,但受影响的只是屏幕共享开启且端口暴露在公网的机器,不是所有Mac都在风险之中。
2.4万人感染、2人死亡后,Taylor Farms为何被追问与特朗普政府的关系
Cyclospora疫情造成约2.4万人感染、2人死亡后,参议员沃伦质疑Taylor Farms与特朗普政府的联系是否影响了监管响应。现有信息能证明企业关系、政治捐款与监管时间线存在交集,却还不足以证明监管决定被直接干预;真正关键的是,追溯、通报和召回为何出现延迟。
Wayland无人值守被RustDesk率先攻破,但没人说清它怎么做到的
RustDesk发布预览版,首次在Wayland桌面实现无需人工确认的无人值守远程访问,支持多显示器和登录界面连接,抢在AnyDesk、TeamViewer前面解决了Linux远程桌面十年难题。但官方没有披露具体技术路径,而RustDesk本身长期是远程诈骗的高发工具,无人值守权限扩大意味着攻击面也随之扩大。
美国法院同意公开间谍软件监听数据,但这只是半张答卷
美国联邦法院系统确认,将从2028年度报告起首次统计政府用间谍软件进行实时监听的次数,2029年公布,这是隐私倡导者推动近十年的成果。但新规只覆盖拦截通信的wiretap场景,不含黑客侵入设备提取存储数据的search场景,透明度实际上只补上了半个缺口。
旧手机组网盯政府车,SparrowMap 靠谱吗
SparrowMap 让志愿者用闲置手机、电脑摄像头组网,在设备本地识别政府车辆并公开车牌,普通车辆只留一个匿名坐标点,视频从不上传服务器。官网目前没有回答代码是否开源、由谁维护地图、误判怎么申诉这几个问题,这些才是它能不能被信任的关键。
苹果间谍软件警报搬上iPhone锁屏,110国疑似目标收到新提醒
苹果本周四向110个国家和地区的疑似目标推送间谍软件警报,首次直接显示在iPhone锁屏上;这类机制2021年上线,累计已覆盖超过150个国家和地区;警报只说明检测到攻击迹象,不代表设备已经失陷,记者、活动人士收到后该做的是核验、求助、别乱重置设备。
Flock能锁住跟踪前任的警察,锁不住警局的沉默
Flock把原本可选的“异常行为检测”工具变成强制项,试图堵住警员用车牌追踪系统跟踪前任、伴侣的漏洞。但专家指出,审查是否启动、结果是否公开,权力仍握在警局自己手里,技术补丁碰不到这一层。
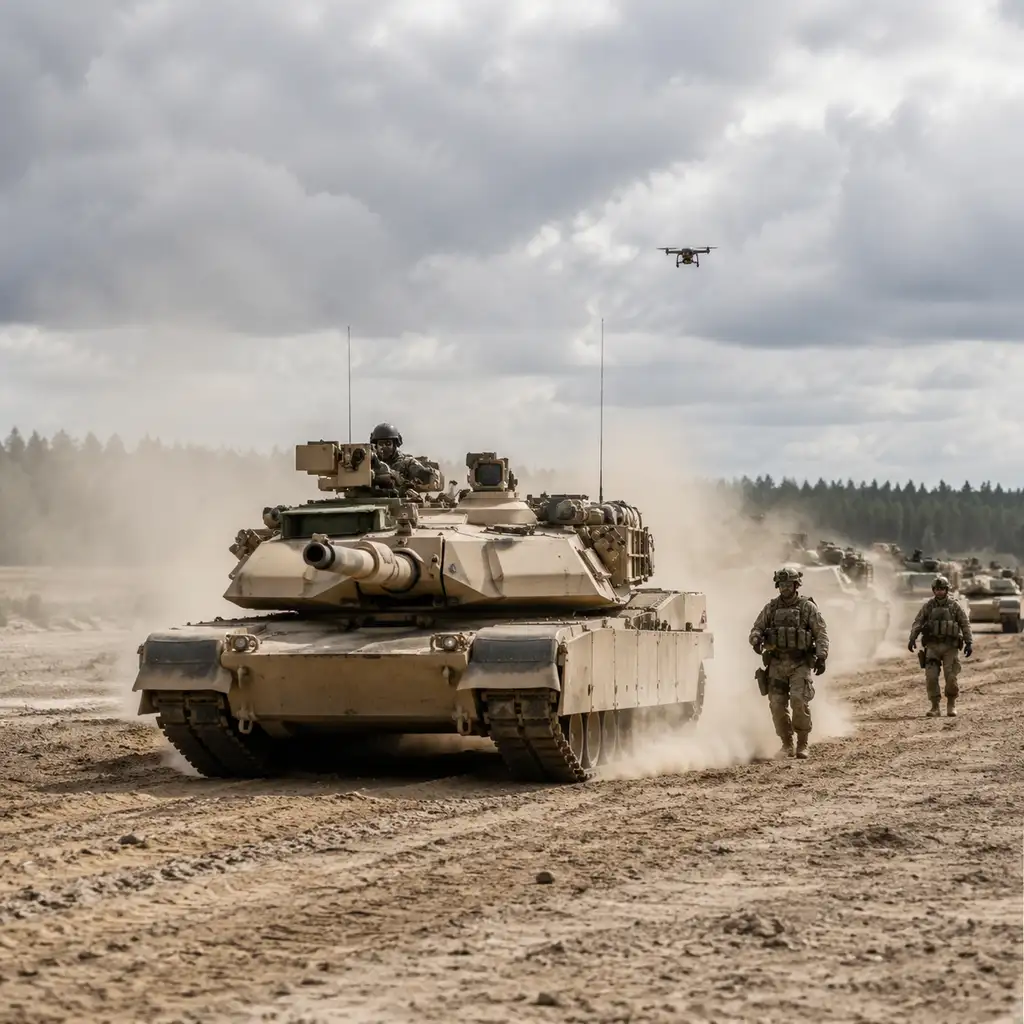
乌克兰无人机在演习中重创美军装甲旅:540亿美元买不来适应速度
2026年德国“联合决心”演习中,乌克兰无人机手让美军大量坦克和步战车被判定摧毁,但没有真实战损和人员伤亡。美军随后用分散、隐蔽和电子战降低损失,说明坦克并未失效,真正承压的是密集装甲突击。五角大楼拟申请逾540亿美元采购无人机及反无人机系统,成败却取决于基层部队能否把装备练成习惯。
美国政府把网络反击权,部分交给私企
特朗普政府批准新计划:司法部、国土安全部监督私营网络安全公司,代表联邦政府监视、破坏境外犯罪网络。企业须证明技术资质,缴纳至少100万美元保证金,且只能针对不受外国政府指挥的犯罪团伙——但这条边界现实中很难核实。执行主体从政府变成商业公司,控制权仍留在DOJ和DHS手里,误判的代价却要企业自己扛。
他在诉状里悄悄给AI留了张纸条
康涅狄格州一起诉讼里,原告用3磅白字在诉状中藏了操纵AI的指令,结果被人工审查发现,法官为此写了14页裁决。这起案子靠人眼截获,却顺手暴露了法律AI行业至今没人能公开证明自己能防住这类攻击。
WhatsApp的AI防诈骗,离“已上线”还差一个beta
Meta在WhatsApp内测一个叫Scam Alert的诈骗提醒功能,但据独立报道,它目前仍是测试版、默认关闭,只针对陌生联系人在设备本地跑模型,离标题里“已新增”的完成时还有距离。放到Google Messages、Apple Messages两个已经默认开启的同类功能旁边看,WhatsApp这次更像迟到的补课。