安全资讯 第21页
聚合当前分类下的最新内容,按时间顺序查看第 21 页精选文章。
一条XOR指令,撬开AMD芯片最深的锁
安全研究者xoreaxeaxeax发布项目skitter-creek-bath-salts,称通过改写内存控制器的DRAM地址转换寄存器,一行XOR即可绕过AMD芯片的PSP、SMM、C6锁和微码签名验证。该手法目前只在已停产多年的AMD Family 16h上被验证,缺乏第三方复现,能否扩展到新一代AMD芯片、Intel或ARM平台仍是未知数。
LiteLLM遭供应链投毒40分钟,2500家机构凭证疑似泄露
LiteLLM 1.82.7和1.82.8版本2026年3月被植入窃密代码,40分钟窗口内触发大规模凭证外泄,安全公司称波及逾2500家组织、约43.4万条CI/CD流水线。Hudson Rock分析的原始数据文件达195TB,但这不等于195TB全是有效凭证,2500家也不等于全部已被实际入侵。真正的风险点是AI代理站在开发流水线权限中心,上游一旦被投毒,波及半径比普通开源库更大。
电击手套手册自认'可致猝死',ICE的数千万美元采购还只是一张预测单
404 Media挖出了ICE计划采购的G.L.O.V.E电击手套官方手册,手册自己写明设备可能诱发猝死风险,且建议时长与实际演示视频严重不符。更关键的是,AP报道里'数千万美元'的采购数字,源头只是一份未确认授标的DHS采购预测记录,离真正签约还有距离。
ICE电击手套:2000万美元买来的监管真空
美国移民与海关执法局计划花最多2000万美元采购一款外形普通、电压可达380伏的“电击手套”,2027年3月前交付。厂商自称“人道低感知”装备,但产品手册里的一堆使用禁令,恰恰说明这类装备目前几乎没有独立安全评估和明确监管框架。
Uber Freight称系统正常,黑客却晒出了内部邮件截图
黑客团伙Helix声称窃取了Uber Freight的邮件、云存储和调度账务文件,Uber Freight对路透社说业务未受影响,但拒绝回应细节。这起事件背后是Google一直在追踪的UNC6671伞形团伙,靠打电话骗IT重置密码这种老套手法,今年前五个月已经从各行业勒索超过1000万美元。
微软威胁起诉未果,研究员再曝Windows Defender零日
安全研究员Nightmare Eclipse在遭微软法律威胁数月后,公开了绕过Windows Defender的零日漏洞ShieldBreak,且紧跟在微软本月近500个漏洞的补丁日之后。但所谓“完全绕过”缺乏官方CVE和第三方复现,微软的协调披露政策公信力和AI查漏成色都被摆上台面。
冒充ClaudeBot搞漏洞扫描?数据显示真正被仿冒的其实是Googlebot
网站分析平台Known Agents的最新数据显示,有人伪造AI机器人身份扫描Claude Code、Codex等AI编程工具留下的本地凭证文件,但同一份数据里ClaudeBot被伪装的流量占比四舍五入为0.0%,真正被冒充最多的反而是Googlebot(0.5%)。比起“谁的身份被盗用”,更值得开发者立刻检查的是自己电脑上的.claude.json和.codex/config.toml有没有暴露在外网。
法院认定车牌抓拍构成“搜查”,警方却全身而退
弗吉尼亚州诺福克市一起车牌识别系统的诉讼中,法院首次认定警方检索历史ALPR数据构成第四修正案意义上的“搜查”,却因“善意例外”和“合格豁免”判警方胜诉。这意味着监控技术触碰隐私红线的速度,已经快过法律真正开始追责的速度。
警方情报网监控反Flock摄像头行动,合法倡议被混入拆机教程
美国多地融合中心把反Flock摄像头的合法倡议和网上拆机教程写进同一份情报简报,警报已流转至FBI总部;已知设备破坏仅数十起,规模有限;真正的风险是政治表达被并入执法监控视野。
这工具能查出谁在偷卖你的位置,但别急着当实锤
新工具DecryptAds聚合了数亿份广告行业的“透明度文件”,让原本要靠泄密才能拼出的广告追踪链路第一次能直接检索。但它证明的只是“谁被授权接入”,不是“谁真的在偷卖位置数据”——查得到线索,坐实指控还差一大截。
达美航班惊现假WiFi:DEF CON黑客嫌疑大,证据链却没跟上
达美591次航班上出现一个冒充官方WiFi的钓鱼热点,机长紧急电报直指刚开完DEF CON的乘客,达美和FBI都已介入,但至今没有逮捕、没有实锤证据。嫌疑很自然,证据却还差一大截。
同一把密钥,套出三家AI的隐藏心事
一篇论文披露,OpenAI、Anthropic、Google给客户端的加密推理区块,在同一模型家族内共用一把密钥,研究者靠这个漏洞把强模型的隐藏思维链套到弱模型嘴里,原样吐出。三家已确认修复,但这暴露的不是算法被破解,而是一个更基础的工程疏忽。
OpenAI网络安全模型Daybreak登陆AWS,能用不代表谁都能用
OpenAI把网络安全模型Daybreak Blue和Daybreak Red接进Amazon Bedrock,符合条件的企业可用来做漏洞研究、检测和事件响应,但两者都要先过Daybreak Access审批。这次变化的重点不是模型变强,而是高风险安全能力被塞进了企业早已跑通的云治理流程——审批和权限,比调用入口更关键。
Chrome绑定硬件密钥防盗号,标题喊得凶,范围却还很小
Chrome开始给会话Cookie绑定硬件密钥(DBSC),让偷来的Cookie无法在别的设备上重放登录。但这技术从2024年原型走到现在,依然只在少数用户里试点,而且只挡得住一种偷法。
FBI警告黑客盗号窃取私密照片:别再只防“裸聊勒索”
FBI警告,网络犯罪分子正入侵成年人和未成年人的在线账户,窃取私密照片并实施勒索。它提醒用户,风险入口已经从“主动发送照片”延伸到邮箱、云相册和社交账号;但现有信息没有给出案件增幅,不能据此断言此类犯罪突然激增。
OpenSSH宣布AI漏洞报告激增倒逼提速发版,核查时AI自己先编了个假CVE
OpenSSH 10.5于2026年8月11日发布,修复三处安全问题并首次公开表态:AI辅助漏洞报告已激增到需要改变发布节奏的程度,且存在AI先发现、人类后独立复现同一漏洞的先例。更值得记住的是,记者核实这条新闻时,联网检索AI工具自己先编造了一个不存在的CVE编号——这恰好印证了OpenSSH团队正在担心的事。
23万箱召回生菜,塔可钟仅占不到2.5%
FDA执法报告显示,Taylor Farms因环孢子虫污染风险召回的236192箱生菜中,流向塔可钟母公司百胜集团的仅5900箱、不到2.5%;近半数109476箱实际卖给了沃尔玛Marketside;真正的问题是召回公告只列客户缩写不公布数量,公众根本看不出风险重心在哪。
两次被同一个过期警报按在地上,比'忘记删除'更可怕的是没人管删除
威斯康星一名女子一周内两次被警方持枪拦停,起因是密尔沃基警方一条本该清除的凶案警报被人忘了删,系统持续误判她的车。比起个人疏忽,更值得警惕的是整条ALPR数据链里根本没有强制过期或现场核实的安全阀。
苹果要给iPhone照片发"身份证",却证明不了画面本身是真的
苹果在iOS 27测试版里藏了一套叫Apple Reference Image的照片溯源机制,能证明一张照片确实来自你的iPhone、没被后期篡改,但证明不了镜头前发生的事是真的——用iPhone对着屏幕拍一张AI生成图,照样能过认证。这场军备竞赛解决的是溯源问题,不是deepfake真正让人恐慌的那部分。
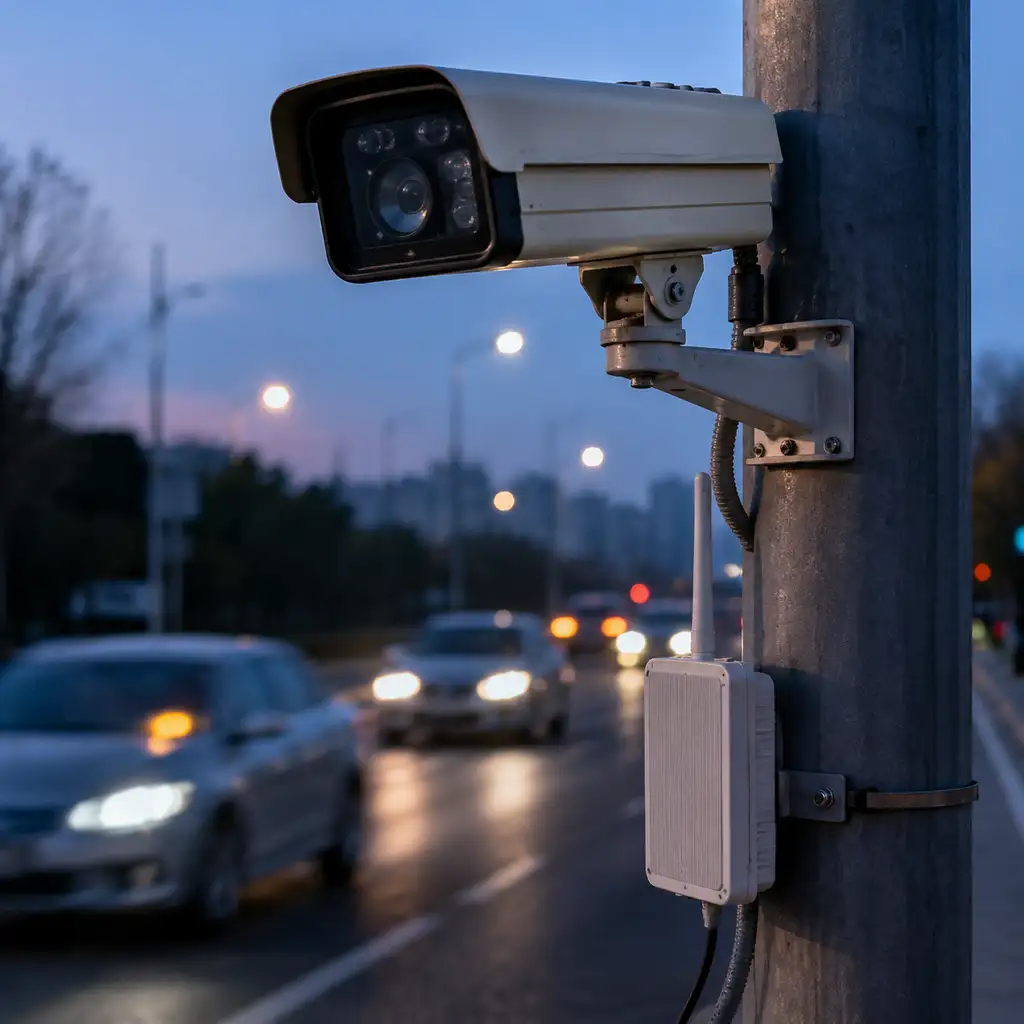
「不识别人」的监控系统,怎么把你和车绑在一起
安防公司Leonardo推出的SignalTrace系统能把手机、智能手表广播的蓝牙信号与车牌记录关联,让警方在不知道车牌号的情况下就能搜索一个人的移动模式。公司说这不算「识别人」,但联邦标准和再识别研究都说明,重复出现的信号本身就足以锁定一个人是谁。
Zoom被'20个AI提问'攻破?这条新闻只有一个信源
安全公司A Security称仅用不到20次AI提问就复现了Zoom标注功能里的严重漏洞,攻击者可无声接管通话中任意设备,Zoom已在8月11日修完。但这条'AI一天干完国家级团队几个月活'的爆炸性说法,目前唯一信源是A Security自己的博客,没有CVE、没有官方公告,也没有第三方复现。